
Description
Kahefaktorilise autentimise plugin lisab sinu WordPressi sisselogimisele täiendava turvakihi, nõudes kasutajatelt lisaks paroolile teist autentimisviisi. See aitab kaitsta volitamata juurdepääsu eest isegi siis, kui paroolid on ohustatud.
Seadistamise juhised
Oluline: Iga kasutaja peab oma kahefaktorilise autentimise seaded eraldi konfigureerima.
Üksikkasutajatele
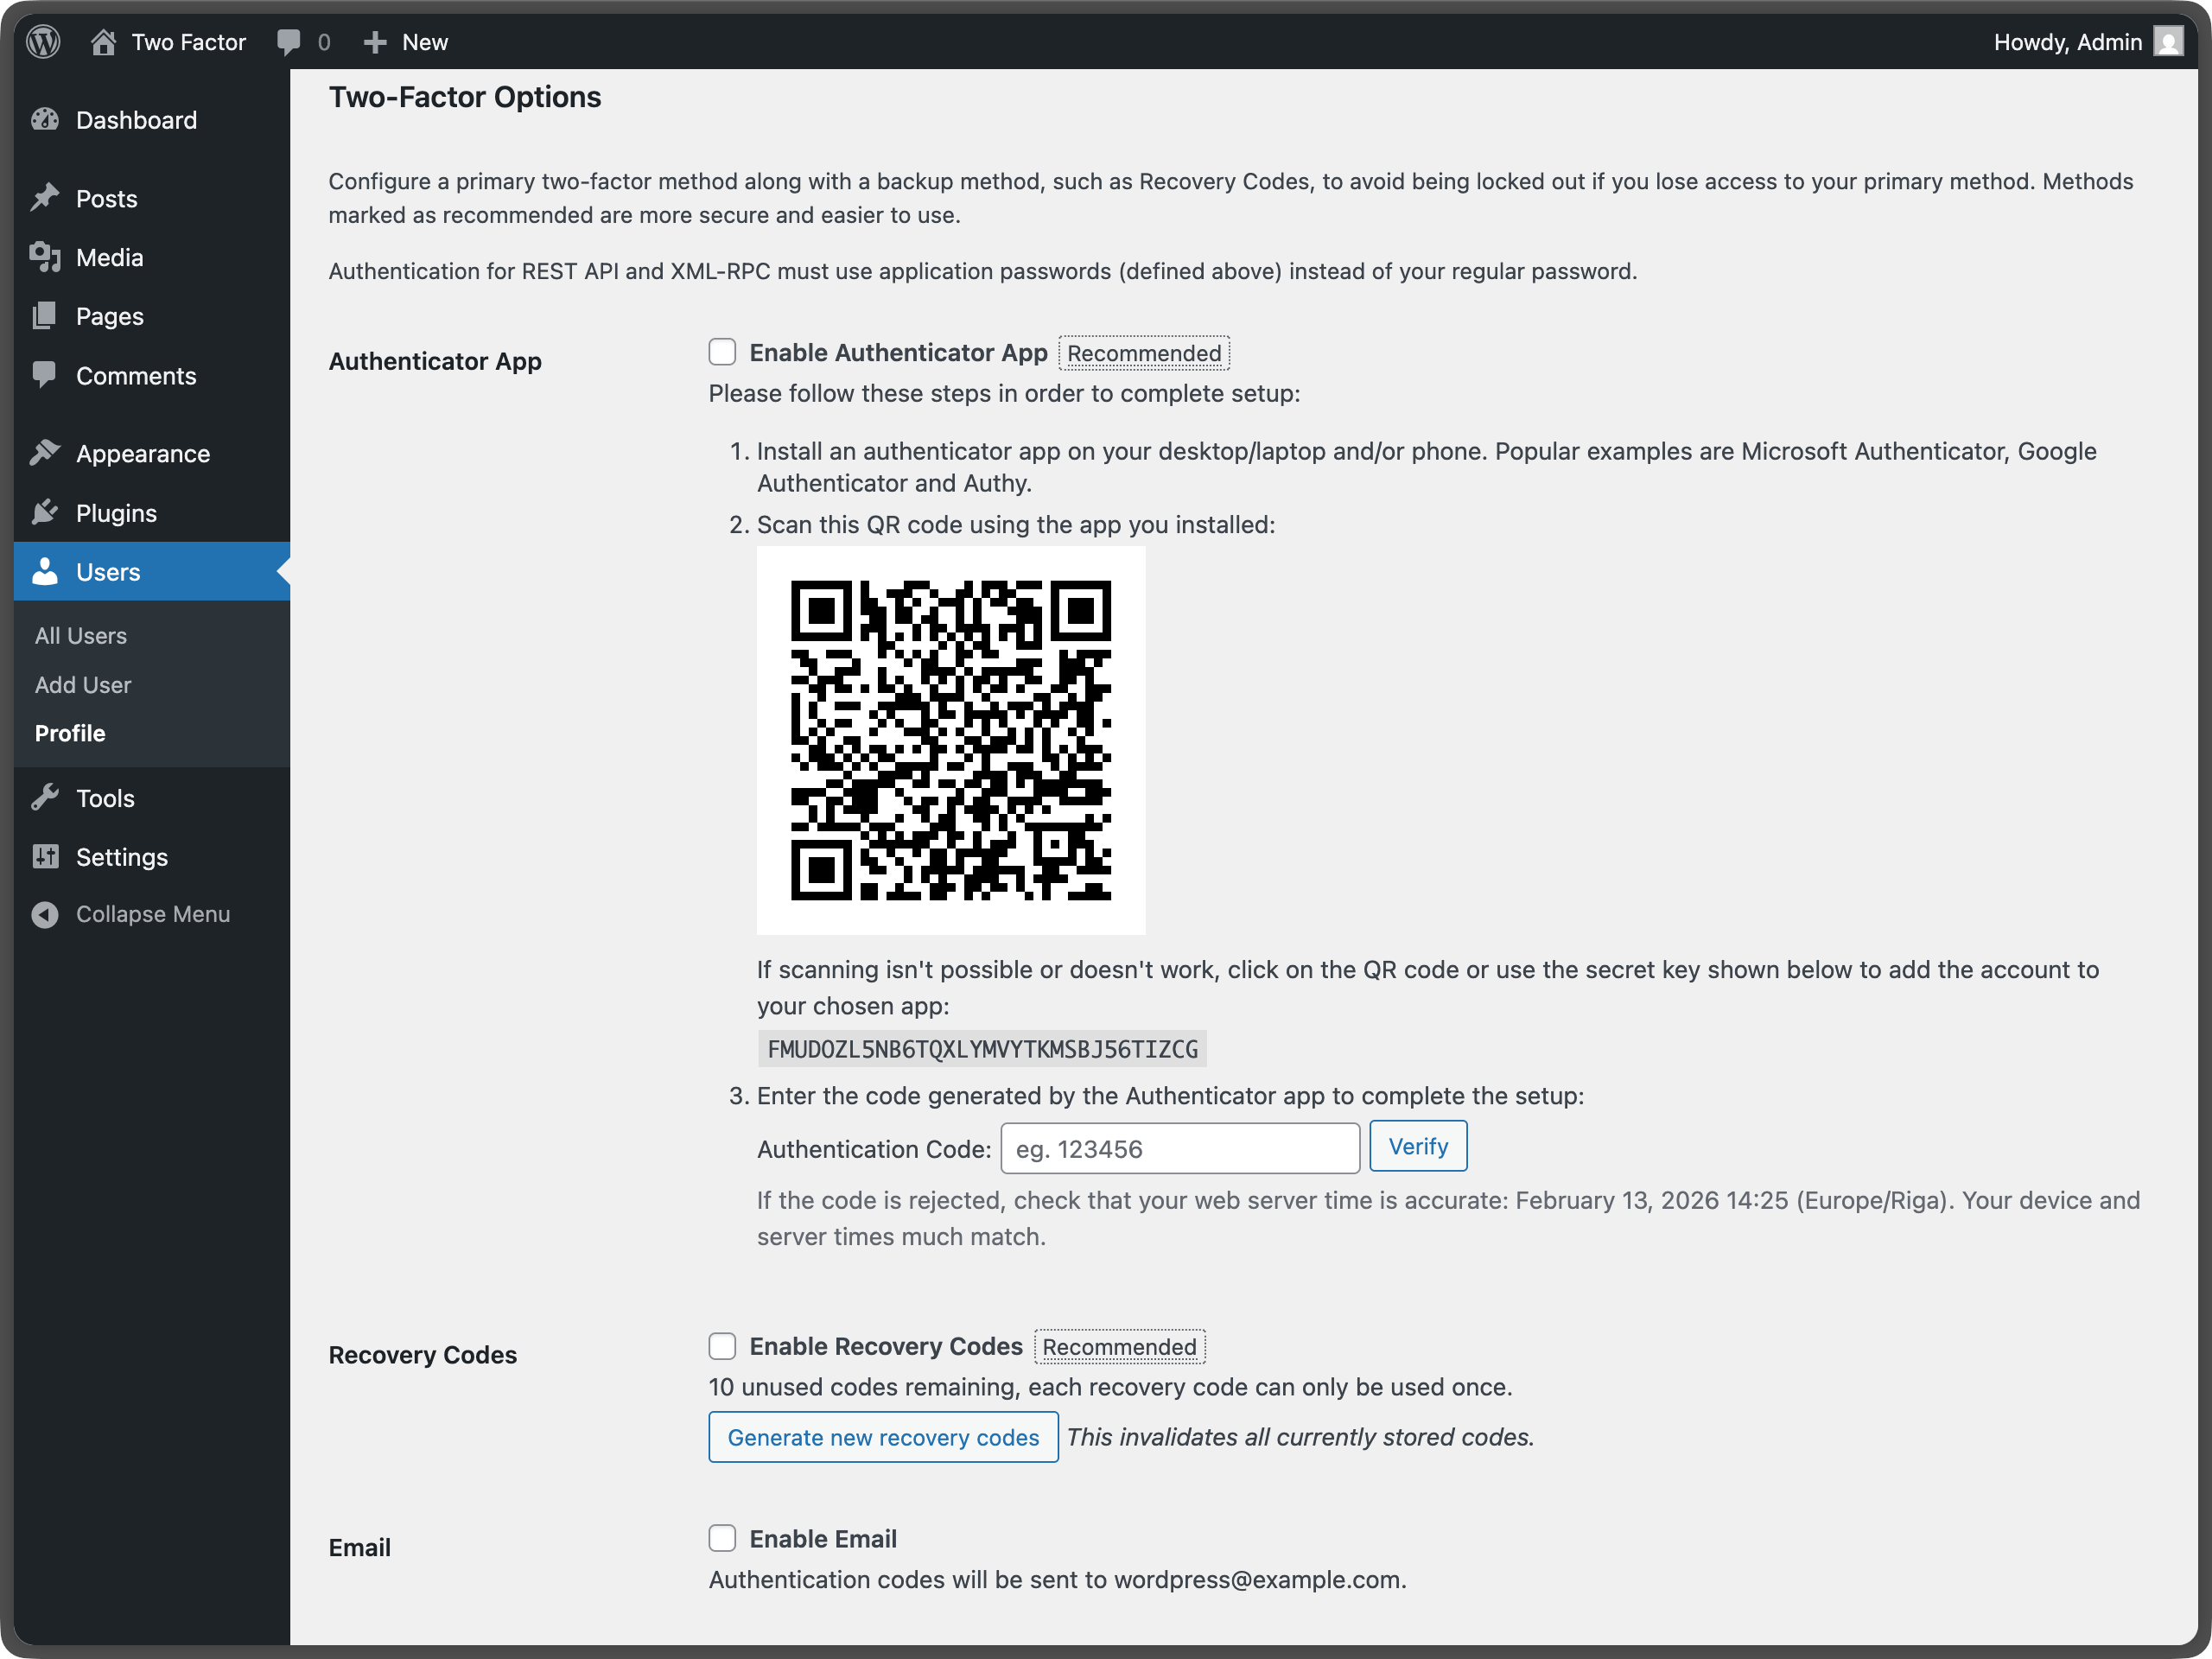
- Liigu oma profiilile: Ava WordPressi halduses “Kasutajad” “Sinu profiil
- Leia kaheastmelise autentimise valikud: keri alla jaoni Two-Factor Options
- Vali oma viisid: Luba üks või mitu autentimisteenuse pakkujat (pane tähele, et saidi administraator võib olla ühe või mitu peitnud, seega saadaolev võib erineda):
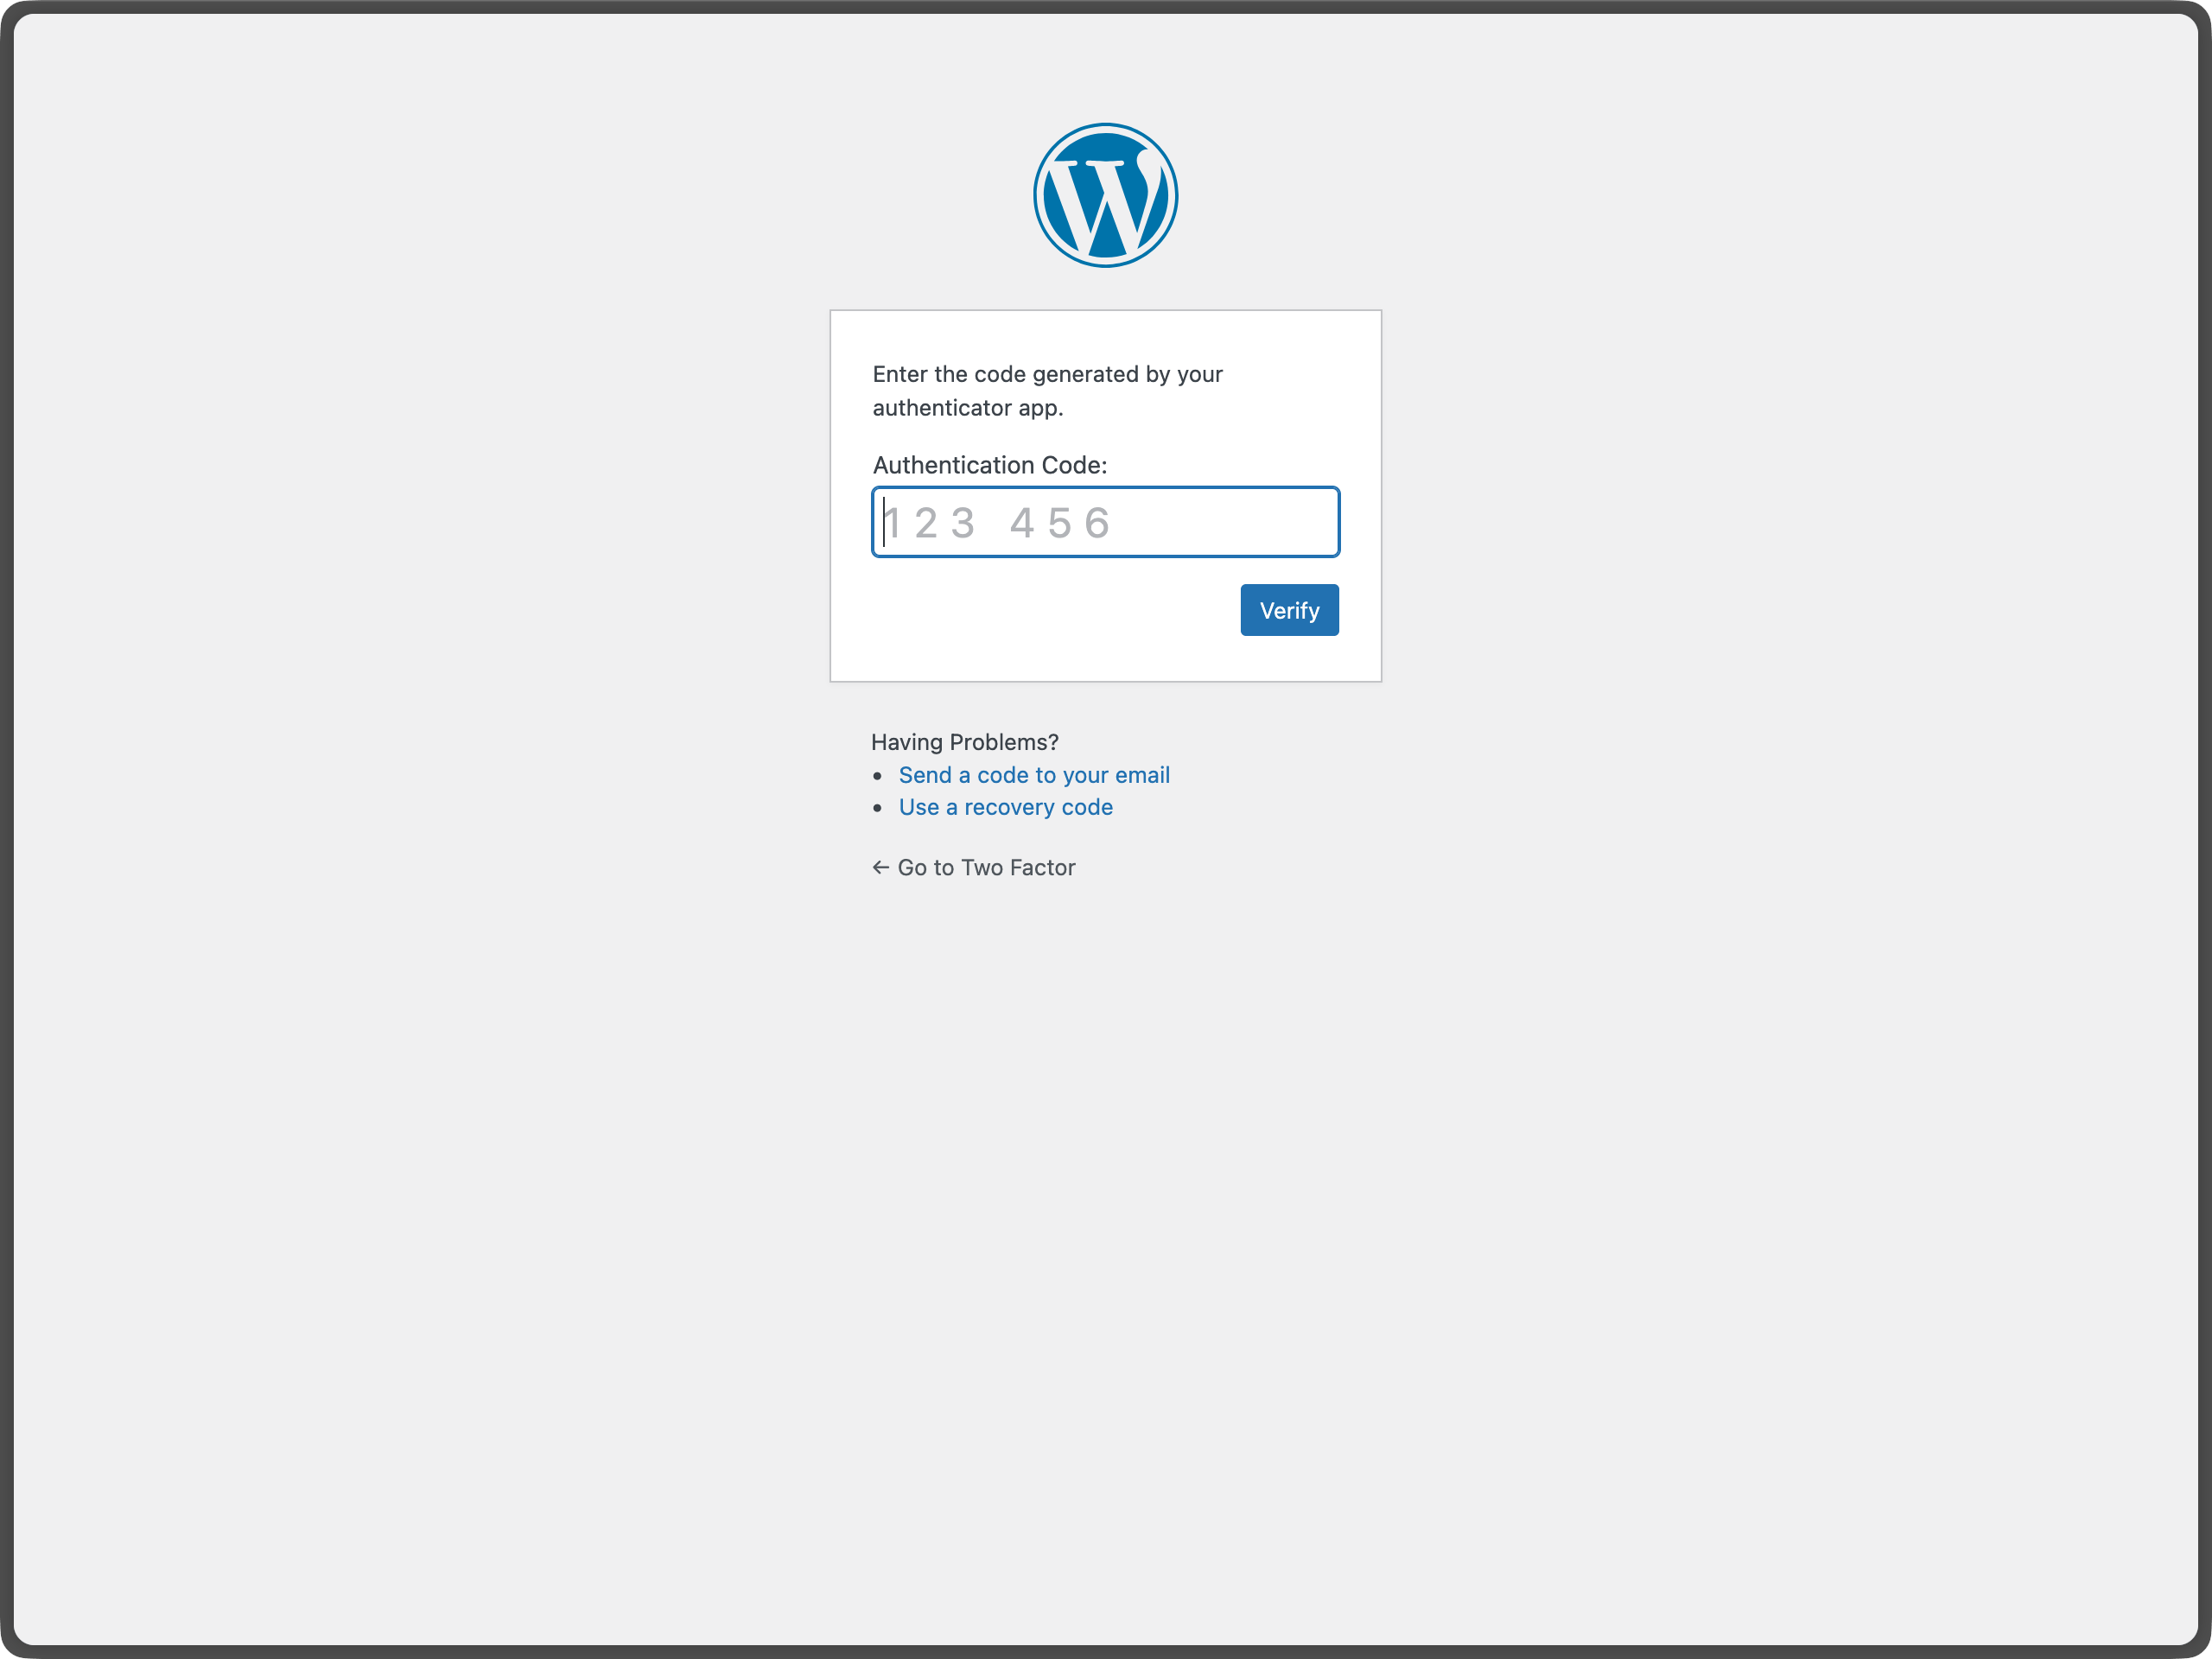
- Autentimisrakendus (TOTP) – Kasuta rakendusi nagu Google Authenticator, Authy või 1Password
- E-posti koodid – Saa ühekordseid koode e-posti teel
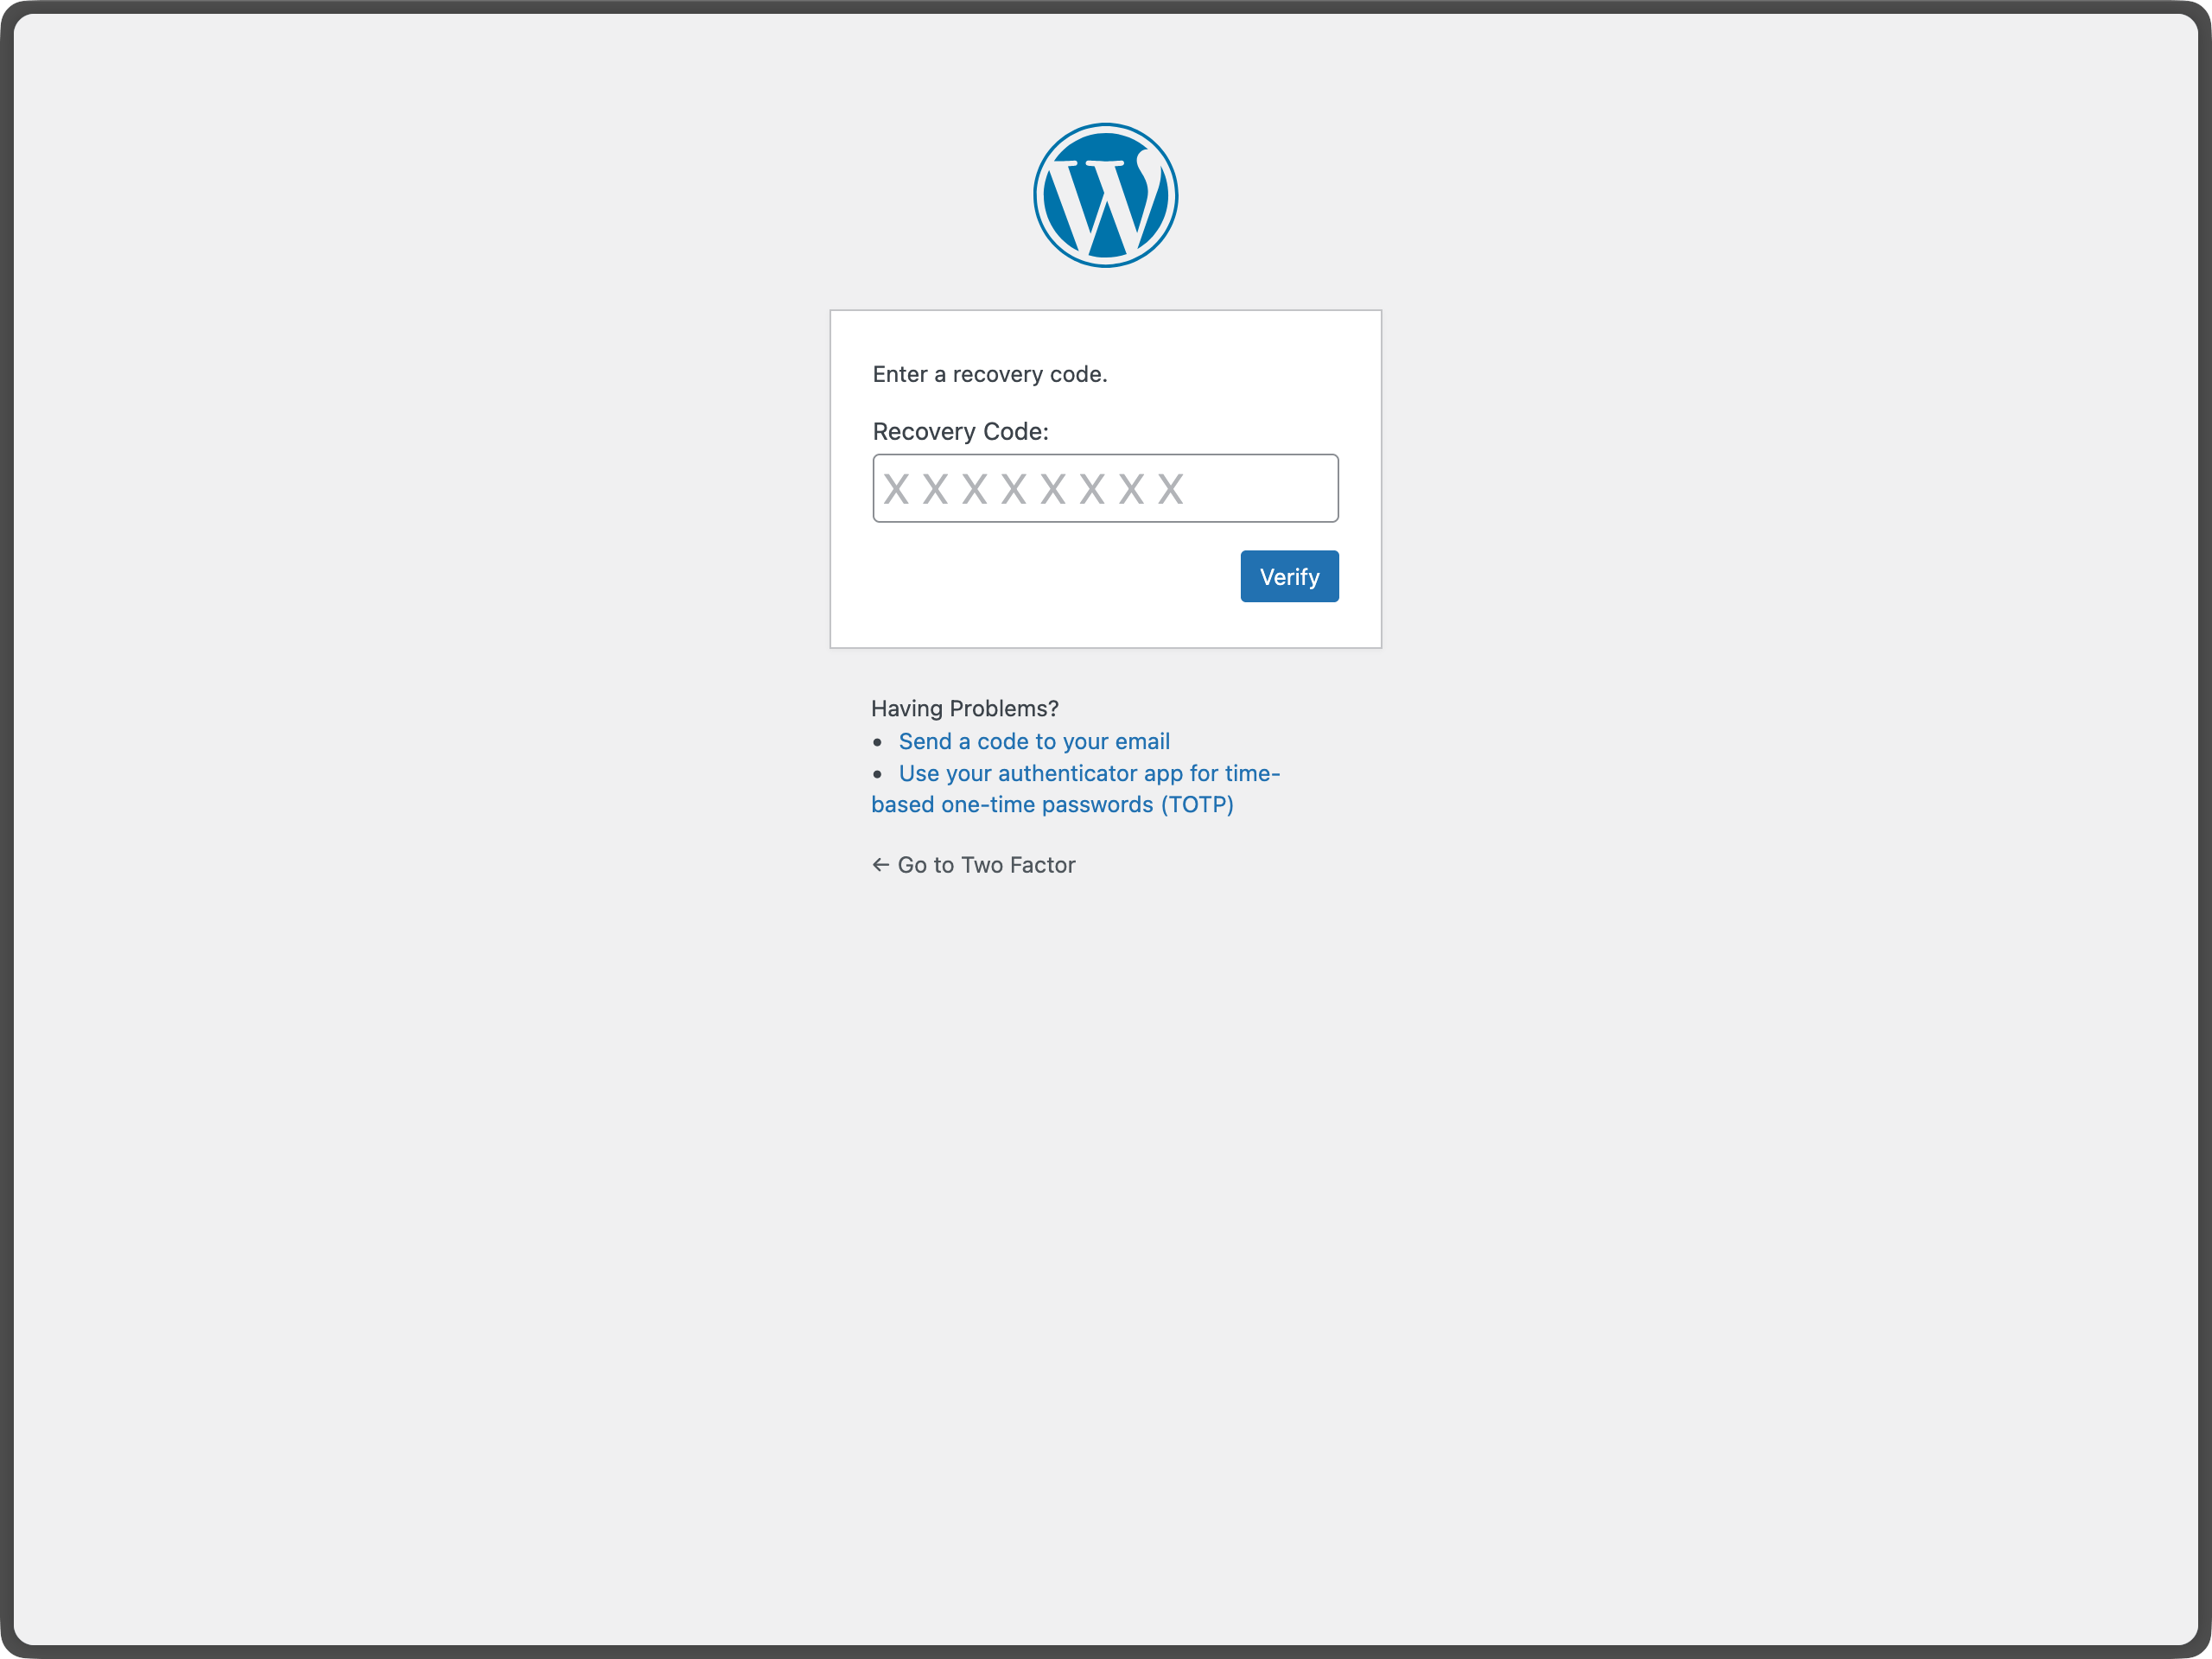
- Varukoodid – Genereeri ühekordsed varukoodid hädaolukordadeks
- Näidisviis – Ainult testimise eesmärgil (nõuab WP_DEBUG)
- Seadista iga viis: Järgi iga lubatud teenusepakkuja seadistusjuhiseid
- Määra peamine viis: vali, millist viisi kasutada vaikimisi autentimiseks
- Salvesta muudatused: Oma seadete salvestamiseks kliki “Uuenda profiili
Saidihalduritele
- Plugina seaded: Plugin pakub seadete lehte jaotises Settings Two-Factor, et seadistada, millised teenusepakkujad tuleks kogu saidil keelata.
- Kasutajate haldus: Administraatorid saavad seadistada 2FA teistele kasutajatele, muutes nende profiile
- Turvasoovitused: Julgusta kasutajaid lubama varuviise, et vältida kontolt lukustumist
Saadaolevad autentimisviisid
Autentimisrakendus (TOTP) – soovitatav
- Turvalisus: Kõrge – ajapõhised ühekordsed paroolid
- Seadistamine: Skanni QR-kood autentimisrakendusega
- Ühilduvus: töötab Google Authenticatori, Authy, 1Passwordi ja teiste TOTP-rakendustega
- Parim valik: enamikule kasutajatele, pakub suurepärast turvalisust ja head kasutusmugavust
Varukoodid – soovitatav
- Turvalisus: Keskmine – Ühekordselt kasutatavad koodid
- Seadistus: Loo 10 varukoodi hädaolukorras juurdepääsuks
- Ühilduvus: töötab kõikjal, eririistvara pole vaja
- Sobib kõige paremini: hädaolukorras ligipääsuks, kui muud viisid pole saadaval
Meilikoodid
- Turvalisus: Keskmine – Ühekordsed koodid saadetakse e-posti teel
- Seadistus: Automaatne – kasutab sinu WordPressi e-posti aadressi
- Ühilduvus: töötab iga e-posti toetava seadmega
- Sobib kõige paremini: kasutajatele, kes eelistavad e-posti põhist autentimist
FIDO U2F turvavõtmed
- Iganenud ja eemaldatud brauseritoe kadumise tõttu.
Näidisviis
- Turvalisus: puudub – õnnestub alati
- Seadistus: Saadaval ainult siis, kui WP_DEBUG on lubatud
- Eesmärk: Ainult testimiseks ja arenduseks
- Parim valik: arendajatele, kes testivad pluginat
Olulised märkused
HTTPS-i nõue
- Kõik viisid töötavad nii HTTP- kui ka HTTPS-saitidel
Brauseri ühilduvus
- TOTP ja e-posti viisid töötavad kõigis seadmetes ja brauserites.
Konto taastamine
- Luba alati varukoodid, et vältida oma kontolt väljalukustamist.
- Kui kaotad juurdepääsu kõigile autentimisviisidele, võta ühendust oma saidi administraatoriga
Turvalisuse parimad tavad
- Võimaluse korral kasuta mitut autentimisviisi
- Hoia varukoode turvalises kohas
- Vaata regulaarselt üle ja uuenda oma autentimisseadeid
Lisateabe saamiseks kaheastmelise autentimise kohta WordPressis vaata WordPressi täiustatud halduse turvajuhendit.
Rohkema ajaloo kohta vaata seda postitust.
Toimingud & filtrid
Siin on nimekiri plugina pakutavatest action- ja filter-hook’idest:
two_factor_providersfilter alistab saadaolevad kaheastmelise autentimise pakkujad, näiteks e-posti ja ajapõhised ühekordsed paroolid. Massiivi väärtused on kaheastmelise autentimise pakkujate PHP klassinimed.- Filter
two_factor_providers_for_useralistab konkreetse kasutaja jaoks saadaolevad kahefaktorilise autentimise pakkujad. Massiivi väärtused on pakkujaklasside eksemplarid ja kasutaja objektWP_Useron saadaval teise argumendina. - Filter
two_factor_enabled_providers_for_useralistab kasutaja jaoks lubatud kaheastmelise autentimise pakkujate loendi. Esimene argument on lubatud pakkujate klassinimede massiiv väärtustena, teine argument on kasutaja ID. two_factor_is_required_for_userfilter controls whether two-factor authentication is required for a user. Returnfalseto bypass the two-factor flow (e.g. for trusted IP addresses). First argument is a boolean (whether the user has a primary provider configured), the second argument is theWP_Userobject.two_factor_fallback_provider_for_userfilter overrides the provider forced on when none of a user’s stored two-factor providers are still registered (e.g. after a provider plugin is deactivated). Defaults toTwo_Factor_Email. First argument is the provider classname, the second is the user ID, the third is the array of provider classnames that were stored for the user but are no longer registered. The returned provider must be registered and available to the user (is_available_for_user()), or the user is shown an error instead of being let through with a fallback.two_factor_user_authenticatedtegevus, mis saab sisselogitud kasutaja määramiseks esimese argumendina sisselogitudWP_Userobjekti kohe pärast autentimise töövoogu.- Filter
two_factor_user_api_login_enablepiirab REST API ja XML-RPC autentimise ainult rakenduse paroolidega. Teise argumendina edastatakse kasutaja ID. - Filter
two_factor_email_token_ttlalistab ajavahemiku sekundites, mille jooksul e-posti tokenit pärast loomist kehtivaks peetakse. Võtab esimese argumendina vastu aja sekundites ja autenditavaWP_Userobjekti ID. - Filter
two_factor_email_token_lengthalistab e-posti tokenite vaikimisi 8 tähemärgi pikkuse. - Filter
two_factor_backup_code_lengthalistab varukoodide vaikimisi 8 märgi pikkuse. Annab seotud kasutajaWP_Userteise argumendina. - Filter
two_factor_rest_api_can_edit_useralistab selle, kas kasutaja kaheastmelise autentimise seadeid saab REST API kaudu muuta. Esimene argument on praegune tõeväärtus$can_edit, teine argument on kasutaja ID. - Toiming
two_factor_before_authentication_prompt, mis võtab vastu teenusepakkuja objekti ja käivitatakse enne autentimise sisestusvormil kuvatavat viipa. - Toiming
two_factor_after_authentication_prompt, mis võtab vastu teenusepakkuja objekti ja käivitub pärast autentimise sisestusvormil kuvatavat viipa. - Toiming
two_factor_after_authentication_input, mis võtab vastu teenusepakkuja objekti ja käivitub pärast autentimise sisestusvormil kuvatud sisendit (kui vorm ei sisalda sisendit, käivitub toiming kohe pärasttwo_factor_after_authentication_prompt). two_factor_login_backup_linksfiltreerib kaheastmelise sisselogimise vormil kuvatavaid varulinke.two_factor_login_nonce_failedaction which fires when a login nonce fails verification. Provides the ID of the user the nonce was presented for as the first argument, and the reason as the second:no_nonce_stored,expired, ormismatch.two_factor_log_login_nonce_failuresfilter overrides whether a failed login nonce verification is written to the PHP error log. Defaults to true forexpiredandmismatch, and false forno_nonce_stored, which any unauthenticated request can reach. Provides the user ID as the second argument and the reason as the third.
WP-CLI Commands
The plugin includes a wp two-factor WP-CLI namespace for managing two-factor authentication from the command line. All commands accept a user by ID, login, or email.
wp two-factor status <user>— Shows a user’s current 2FA status (read-only). Supports--format=json.wp two-factor list-providers— Lists all registered two-factor providers.wp two-factor enable <user> <provider>— Enables a provider for a user. Providers that require a shared secret (like TOTP) can’t be enabled this way and will point you to the profile page instead.wp two-factor disable <user> [<provider>]— Disables a single provider, or performs a full reset of all 2FA for the user when no provider is given. Both forms prompt for confirmation unless--yesis passed.wp two-factor backup-codes generate <user> [--count=<n>]— Generates a fresh set of backup codes for a user, replacing any existing ones. Defaults to 10 codes.wp two-factor unlock <user>— Clears a user’s login rate-limit/throttle without changing their 2FA configuration.
Run wp help two-factor for the full list, or wp help two-factor <command> for options and examples for a specific command.
Suunamine pärast kaheastmelise autentimise kontrolli
Kahefaktorilise kontrolli läbimise järel kasutajate suunamiseks kindlale URL-ile kasuta WordPressi tuuma sisseehitatud login_redirect filtrit. Filter toimib samamoodi nagu tavalises WordPressi sisselogimisvoos:
add_filter( 'login_redirect', function( $redirect_to, $requested_redirect_to, $user ) {
    return home_url( '/dashboard/' );
}, 10, 3 );
Screenshots
FAQ
Milliseid PHP ja WordPressi versioone Two-Factori plugin toetab?
See plugin toetab kahte viimast WordPressi põhiversiooni ja minimaalset PHP versiooni, mida need WordPressi versioonid toetavad.
Kuidas saan tagasisidet saata või veaga abi saada?
Parim koht vigadest teatamiseks, funktsioonisoovituste või muu (mitte turvalisusega seotud) tagasiside edastamiseks on Two Factori GitHubi probleemide leht. Enne uue probleemi esitamist otsi olemasolevatest probleemidest, et kontrollida, kas keegi teine on sama tagasiside juba esitanud.
Kuhu saan turvavigadest teatada?
Plugina kaasautorid ja WordPressi kogukond suhtuvad turvavigadesse tõsiselt. Hindame sinu pingutusi oma leidude vastutustundlikul avaldamisel ning teeme kõik endast oleneva, et sinu panust tunnustada.
Turvaprobleemist teatamiseks külasta WordPressi HackerOne programmi.
Mis saab siis, kui kaotan juurdepääsu kõigile oma autentimisviisidele?
Kui sul on varukoodid lubatud, saad juurdepääsu taastamiseks kasutada ühte neist. Kui sul pole varukoode või oled need kõik ära kasutanud, pead konto lähtestamiseks võtma ühendust oma saidi administraatoriga. Seetõttu on oluline varukoodid alati lubada ja hoida neid turvalises kohas.
Kas ma saan seda pluginat WebAuthniga kasutada?
The plugin previously supported FIDO U2F, which was a predecessor to WebAuthn. There is an open issue to add WebAuthn support here.
Kas pääsuvõtmete või riistvaraliste turvavõtmete kasutamiseks koos kaheastmelise autentimisega on soovitatav viis?
Yes. For passkeys and hardware security keys, you can install the Two-Factor Provider: WebAuthn plugin. It integrates directly with Two-Factor and adds WebAuthn-based authentication as an additional two-factor option for users.
Does this plugin work on WordPress Multisite?
Yes. The Two-Factor plugin is compatible with WordPress Multisite. Each user configures their own 2FA settings via their profile, and because authentication codes are stored in WordPress user meta, the configuration is tied to the user account and valid across all sites in the network. However, there are no network-wide settings — a super admin cannot enforce or configure 2FA globally from the Network Admin dashboard. To manage 2FA for a specific user, edit their profile on any site where they have an account.
How do I disable 2FA for a user who is locked out?
As an administrator, go to Users All Users in the WordPress admin, click Edit on the affected user’s profile, scroll down to the Two-Factor Options section, and uncheck all enabled methods, then click Update User. This will remove 2FA for that user, allowing them to log in with their password alone. You can also do this via WP-CLI with wp two-factor disable –yes, which performs a full reset (see the WP-CLI Commands section above). Once they’re back in, encourage them to re-enable 2FA and generate fresh backup codes.
Can I require 2FA for all users or specific roles?
Not through the plugin’s interface — there are no built-in enforcement settings. However, developers can use the
two_factor_providers_for_userfilter to control which providers are available per user or role, and combine it with custom logic to redirect users who haven’t set up 2FA. Native enforcement support is a known and tracked feature request — follow the discussion at GitHub issue #255.
Reviews


Contributors & Developers
“Kaheastmeline autentimine” is open source software. The following people have contributed to this plugin.
Contributors


“Kaheastmeline autentimine” has been translated into 43 locales. Thank you to the translators for their contributions.
Translate “Kaheastmeline autentimine” into your language.
Interested in development?
Browse the code, check out the SVN repository, or subscribe to the development log by RSS.
Changelog
0.17.0 – 2026-09-25
- Security Fixes: Ensure that regular passwords can’t bypass the two-factor requirement for REST API and XML-RPC requests by @faisalahammad in #989. Thanks mqrble for responsibly reporting the issue.
- Security Fixes: Add diagnostics for failed login nonce verification by @georgestephanis in #973. Thanks Ananda Dhakal (Patchstack) for responsibly reporting the issue.
- New Features: Add WP-CLI support with
wp two-factorcommands by @masteradhoc in #905 - New Features: Respect intentional bypass via the
two_factor_is_required_for_userfilter by @masteradhoc in #882 - New Features: Add a
two_factor_fallback_provider_for_userfilter for when a user’s stored providers are no longer registered by @masteradhoc in #882 - New Features: Add early notice for soon exhausting recovery codes by @masteradhoc in #907
- New Features: Add privacy policy content registration by @masteradhoc in #869
- Bug Fixes: Fail closed when CSPRNG is unavailable during nonce generation by @dknauss in #877
- Bug Fixes: Only clear the login nonce once it has expired by @georgestephanis in #980
- Bug Fixes: Fix unslashed
REMOTE_ADDRwarning in email provider by @masteradhoc in #975 - Bug Fixes: Fix TOTP verify button after resetting authenticator app by @lakrisgubben in #979
- Bug Fixes: Remove
two_factor_enabled_providersoption on uninstall by @faisalahammad in #903 - Bug Fixes: Fix misleading notice by @masteradhoc in #858
- Bug Fixes: Reword mixed-audience login failure notice to be informational by @dknauss in #922
- Bug Fixes: Rework fail-safe by @masteradhoc in #927
- Bug Fixes: Add coverage for provider-specific fallback notices by @dknauss in #923
- Bug Fixes: Fix HTML5 validation issues by @masteradhoc in #910
- Bug Fixes: Fix users list table fatals (
wp_die) when a user’s 2FA provider is deregistered by @masteradhoc in #933 - Development Updates: Prepare for the WordPress 7.0 release by @masteradhoc in #834
- Development Updates: Prepare for the WordPress 7.1 release by @masteradhoc in #900
- Development Updates: Sync
login_header()andlogin_footer()with WP 7.1 by @masteradhoc in #963 - Development Updates: Update PHPStan to 2.x and exclude
includes/from analysis by @masteradhoc in #972 - Development Updates: Validate against PHPStan version 3, 4 and 5 by @masteradhoc in #948
- Development Updates: Update
wp-coding-standards/wpcsto 3.4.1 by @obenland in #947 - Development Updates: Fix PHPCS and PHPStan issues across multiple files by @aslamdoctor in #818
- Development Updates: Remove
ReflectionProperty::setAccessible()andReflectionMethod::setAccessible()calls in the test suite by @masteradhoc in #942 - Development Updates: Fix Codecov badge by adding OIDC permission for tokenless upload by @nimesh-xecurify in #856
- Development Updates: Update GitHub Actions workflows by @johnbillion in #892
- Development Updates: Update Playground PR preview action to v4 by @obenland in #985
- Development Updates: Add FAQ entries for Multisite, locked-out users, and role enforcement by @masteradhoc in #881
- Development Updates: Update
.mdfiles with the latest two-factor changes and requirements by @masteradhoc in #929 - Development Updates: Update PR template by @masteradhoc in #870
- Development Updates: Unbreak CI: PHPStan false positive and matrix fail-fast by @georgestephanis in #974
- Dependency Updates: Bump the
qrcode-generatorruntime dependency by @kasparsd - Dependency Updates: Bump
qsandexpressby @dependabot[bot] in #895 - Dependency Updates: Bump adm-zip and
@wordpress/scriptsby @dependabot[bot] in #988
0.16.0 – 2026-03-27
- Katkestavad muudatused: Eemaldati pärand-FIDO U2F-i pakkuja tugi #439 kaudu.
- Uued funktsioonid: Lisa plugina seadistamiseks eraldi seadete leht wp-adminis, autor #764.
- Uued funktsioonid: Lisa toe linkide filter, et kasutajad saaksid kohandada kontekstipõhiseid taastamise/abi linke, #615.
- Uued funktsioonid: Värskenda varukoodide kasutajaliidese stiili ja käitumist, autor #804.
- Veaparandused: Kustuta salvestatud TOTP saladused, kui TOTP pakkuja keelatakse #802 abil.
- Veaparandused: Tugevdati teenusepakkujate käsitlemist, et sisselogimise/seadete kontrollid ei jääks avatuks, kui oodatud teenusepakkujad kaovad, tegi #586.
- Veaparandused: Tagab, et kasutaja seadetes salvestatakse ja lubatakse ainult seadistatud teenusepakkujad, autor #798.
- Veaparandused: Paranda seadete lehe ligipääsetavust ja profiili seadete lingi käitumist, autorid #828 ja #830.
- Veaparandused: Lahenda PHPCS-i rikkumised teenusepakkuja failides #851 abil.
- Arenduse uuendused: Teisaldatud sisselogimise stiilid ja teenusepakkujate skriptid reasisesest väljundist järjekorda lisatud / välisteks varadeks, vt #807 ja #814.
- Arendusuuendused: Täiustatud reasiseseid dokumente ja staatilise analüüsi ühilduvust (WPCS/phpstan) #810, #815 ja #817 abil.
- Arendusuuendused: parandatud ühikutestide töökindlust ja integreeritud CI koodikaetuse aruandlus #825, #841 ja #842 kaudu.
- Arenduse uuendused: Värskendatud readme dokumente ja ajakohastatud CI töövoo taristut: #835, #837, #843 ja #849.
- Sõltuvuste uuendused: värskenda
qsversioonilt 6.14.1 versioonile 6.14.2, autor #794. - Sõltuvuste uuendused: Värskenda
basic-ftpversioonilt 5.0.5 versioonile 5.2.0 muudatusega #816. - Sõltuvuste uuendused: Rakenda automaatsed lintimise/vormindamise uuendused ja seotud Composeri pakettide värskendused #799 kaudu.
0.15.0 – 2026-02-13
- Katkestavad muudatused: Käivita kaheastmelise autentimise protsess ainult siis, kui seda eeldatakse, autor @kasparsd: #660 ja #793.
- Uued funktsioonid: lisa kasutaja IP-aadress ja kontekstipõhine hoiatus kahefaktorilise koodi e-kirjadesse, autor @todeveni #728
- Uued funktsioonid: Optimeeri TOTP e-kirja tekst, autor @masteradhoc, #789
- Uued funktsioonid: Lisatud “Settings” tegevuse link pluginate loendisse profiilile kiireks juurdepääsuks, autor @hardikRathi #740
- Uued funktsioonid: Täiendavad vormi hook’id autorilt @eric-michel muudatuses #742
- Uued funktsioonid: Täielik RFC6238 ühilduvus autorilt @ericmann muudatuses #656
- Uued funktsioonid: ühtne kasutajakogemus TOTP seadistamisel, autor @kasparsd, #792
- Dokumentatsioon:
@sincedokumentatsioon kasutajalt @masteradhoc päringus #781 - Dokumentatsioon: Uuenda kasutaja ja administraatori dokumentatsiooni, valmista ette rohkemate kuvatõmmiste jaoks @jeffpaul poolt #701
- Dokumentatsioon: Lisatud muudatuste logi ja tunnustused, uuendatud väljalaskemärkmed autorilt @jeffpaul muudatuses #696
- Dokumentatsioon: readme.txt korrastatud @masteradhoc poolt #785
- Dokumentatsioon: Lisa kuupäeva ja kellaaja teave TOTP seadistamise juhiste kohale, autor @masteradhoc #772
- Dokumentatsioon: Täpsustati TOTP seadistamise juhiseid kasutaja @masteradhoc poolt #763-s
- Dokumentatsioon: Uuenda faili RELEASING.md, autor @jeffpaul, #787
- Arenduse uuendused: Peata juurutused SVN-i trunk-harusse liitmisteks
master-harusse, autor @kasparsd, PR #738 - Arenduse uuendused: Parandatud PHP ühilduvuse CI kontrollid kasutajalt @kasparsd päringus #739
- Arenduse uuendused: Parandatud Playgroundi viited, autor @kasparsd #744
- Arenduse uuendused: Säilita olemasolevad tõlked uue abiteksti lisamisel e-kirjadesse, autor @kasparsd, #745
- Arenduse uuendused: Parandus
missing_direct_file_access_protectionkasutajalt @masteradhoc muudatuses #760 - Arenduse uuendused: parandus
mismatched_plugin_nameautorilt @masteradhoc päringus #754 - Arenduse uuendused: lisatud Props Boti töövoog, autor @jeffpaul, #749
- Arendusuuendused: plugina kontroll: parandatud puuduv $domain parameeter, autor @masteradhoc, #753
- Arenduse uuendused: Testid: uuenda toetatud WP versioonile 6.8, autor @masteradhoc, #770
- Arenduse uuendused: Parandatud PHP 8.5 iganenud teade autorilt @masteradhoc päringus #762
- Arenduse uuendused: Välista 7.2 ja 7.3 kontrollid trunk’i suhtes, autor @masteradhoc, #769
- Arenduse uuendused: parandatud Plugina kontrolli vead:
MissingTranslatorsComment&MissingSingularPlaceholderautorilt @masteradhoc muudatuses #758 - Arenduse uuendused: Lisa PHP 8.5 testid WP uusima ja trunk-versiooni jaoks, autor @masteradhoc, #771
- Arenduse uuendused: Lisa
phpcs:ignorevalepositiivsete tulemuste jaoks, autor @masteradhoc, #777 - Arendusuuendused: Parandus(totp):
otpauthlink QR-koodi URL-is, autor @sjinks: #784 - Arenduse uuendused: Uuendas deploy.yml-i @masteradhoc pull requestis #773
- Arenduse uuendused: Nõutava WordPressi versiooni uuendamine kasutajalt @masteradhoc päringus #765
- Arenduse uuendused: Parandus: taga, et täitmine peatuks pärast ümbersuunamisi, autor @sjinks päringus #786
- Arenduse uuendused: Paranda
WordPress.Security.EscapeOutput.OutputNotEscapedvead kasutajalt @masteradhoc pull request’is #776 - Sõltuvuste uuendused: Uuenda qs-i ja expressi, autor @dependabot[bot], #746
- Sõltuvuste uuendused: lodash uuendatud versioonilt 4.17.21 versioonile 4.17.23 kasutaja @dependabot[bot] poolt muudatuses #750
- Sõltuvuste uuendused: Uuenda lodash-es versioonilt 4.17.21 versioonile 4.17.23, autor @dependabot[bot], asukohas #748
- Sõltuvuste uuendused: Värskendati phpunit/phpunit versioonilt 8.5.44 versioonile 8.5.52 kasutajalt @dependabot[bot] taotluses #755
- Sõltuvuste uuendused: Uuendatud symfony/process versioonilt 5.4.47 versioonile 5.4.51 kasutaja @dependabot[bot] poolt pullitaotluses #756
- Sõltuvuste uuendused: Uuendatud qs ja body-parser, autor @dependabot[bot], päringus #782
- Sõltuvuste uuendused: webpack uuendatud versioonilt 5.101.3 versioonile 5.105.0, autor @dependabot[bot] pullitaotluses #780
0.14.2 – 2025-12-11
- Uued funktsioonid: Lisatud filter rest_api_can_edit_user_and_update_two_factor_options, autor @gutobenn: #689
- Arenduse uuendused: Eemalda Coverallsi tööriistad ja lisa tekstisisene katvuse aruanne, autor @kasparsd päringus #717
- Arenduse uuendused: Uuenda blueprinti teed, et see hangiks peaharust, mitte kustutatud f… by @georgestephanis in #719
- Arenduse uuendused: Paranda blueprinti ja wporgi varade juurutused, autor @kasparsd, #734
- Arenduse uuendused: Laadi väljalase üles ainult sildi väljalasete puhul, autor @kasparsd, #735
- Arenduse uuendused: @dependabot[bot] uuendas playwrighti ja @playwright/testi päringus #721
- Arenduse uuendused: Värskendati tar-fs versioonilt 3.1.0 versioonile 3.1.1 kasutaja @dependabot[bot] poolt päringus #720
- Arenduse uuendused: Bump node-forge versioonilt 1.3.1 versioonile 1.3.2, autor @dependabot[bot], PR #724
- Arenduse uuendused: @dependabot[bot] uuendas js-yaml versioonis #725
- Arenduse uuendused: Märgitud testituks uusima WP tuuma versiooniga, tegi @kasparsd: #730
0.14.1 – 2025-09-05
- Ära kodeeri TOTP URL-i kuvamiseks URI-kodeeringuga. autor @dd32 #711
- Eemaldatud duplikaat Security.md kasutajalt @slvignesh05 taotluses #712
- Parandatud lintimise probleemid, autor @sudar: #707
- Värskendati arendussõltuvusi ja parandati ebaõnnestuv QR-i ühikutest kasutajalt @kasparsd muudatuses #714
- Käivita märkeruudu js-i muutmise sündmus, autor @gedeminas muudatuses #688
0.14.0 – 2025-07-03
- Funktsioonid: Luba rakenduse paroolid REST API ja XML-RPC autentimiseks (vaikimisi) @joostdekeijzer poolt taotlustes #697 ja #698. Varem nõudis see filtri two_factor_user_api_login_enable seadmist väärtusele true, mis on nüüd rakenduse parooliga autentimisel vaikimisi. XML-RPC sisselogimine on tavaliste kasutajaparoolide jaoks endiselt keelatud.
- Funktsioonid: Märgista soovitatud viisid seadistamise lihtsustamiseks kasutajalt @kasparsd päringutes #676 ja #675
- Dokumentatsioon: Lisa WP.org plugina demo kasutajalt @kasparsd siit #667
- Dokumentatsioon: WP tuuma ja PHP toetatud versioonide dokumenteerimine @jeffpaul poolt #695
- Dokumentatsioon: Dokumenteeri väljalaskeprotsess, autor @jeffpaul, #684
- Tööriistad: eemalda duplikaatsed WP.org-i kuvatõmmised ja graafika SVN-i trunk’ist, autor @jeffpaul, #683